Приложение МЧС взломали ради фейка о боеголовках
В ночь на 2 ноября приложение МЧС России атаковали хакеры: пользователи получили ложные сообщения о ядерном ударе. В ведомстве заявили, что система оповещения работает штатно.
2 ноября, 2026, 05:05 0


Рассказываем, что известно о массированной кибератаке на приложение МЧС России
Источник:
В ночь на 2 ноября мобильное приложение МЧС России подверглось массированной кибератаке. Злоумышленники разослали пользователям фейковые сообщения, сообщили в ведомстве.
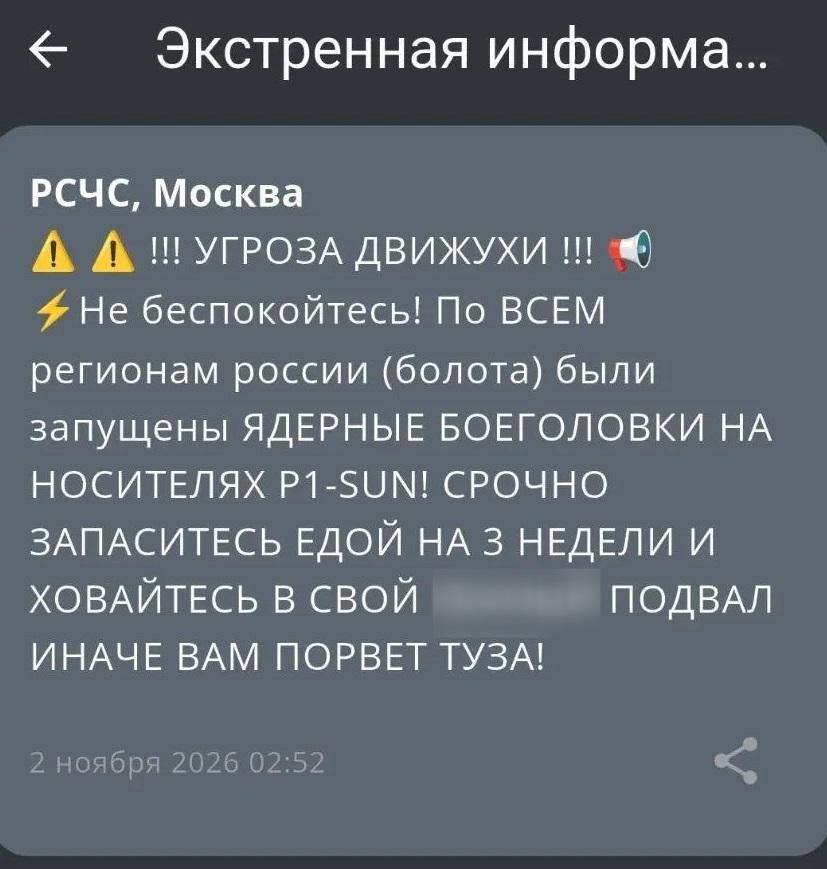
Приложение МЧС России взломали
Источник:
Читатели MSK1.RU получили рассылку о якобы готовящемся ядерном ударе с призывом спуститься в подвал и запастись едой на три недели. Текст был выдержан в неофициальном стиле и содержал нецензурную лексику.
По данным МЧС, специалисты сейчас принимают все необходимые меры, чтобы вернуть приложению штатную работу. В ведомстве призвали сохранять спокойствие.
«Ситуация находится под контролем. Система оповещения населения Российской Федерации функционирует в штатном режиме. Взлом мобильного приложения не оказал и не может оказывать влияния на работу системы оповещения населения», — заявили в МЧС России.
В ведомстве напомнили, как на самом деле оповещают граждан:
- через региональные и муниципальные системы оповещения — сирены и громкоговорители;
- через сети связи — СМС-рассылки;
- через теле- и радиовещание.
Мобильное приложение в этой схеме — лишь дополнительный вспомогательный сервис информирования.
Ранее сообщалось, почему в Московской области во время атак БПЛА не включают сирены и в каком состоянии сейчас находятся убежища.
Читайте также




















Игры
12+
Аномальная рыбалка
Рыбачь в мире после катастрофы. Лови мутантов, находи артефакты, участвуй в рейдах и раскрывай тайны этого мира.
6+
Шарики: первое место
Лопай шарики в залипательной игре, проходи уровни, покоряй новые рекорды и занимай первые места!
6+
Северное слияние
Новый хит для любителей игры жанра Соедини 3!
6+
Магический мир
Уникальная игра, объединяющая популярные механики Match3 и пошаговые бои!
18+
Warfare 1942
Испытайте захватывающие сражения Второй мировой войны: быстрые бои, огромный арсенал, настройка, танки и стратегия на разнообразных картах!